Tarragona — 16 de octubre de 2026.
Quienes diseñamos, auditamos y comprendemos las entrañas de las redes de telecomunicaciones, la criptografía y la arquitectura de los sistemas de información sabemos una verdad incómoda que rara vez llega al debate parlamentario: el código informático nunca es neutral. Cuando la arquitectura de servidores sustituye al procedimiento administrativo clásico, el algoritmo se convierte en ley.
En estictro cumplimiento de su fin esencial de protección de los consumidores, usuarios y ciudadanos (artículo 1.3 de la Ley 2/1974 sobre Colegios Profesionales), el Col·legi Oficial d’Enginyers Tècnics de Telecomunicació de Catalunya (COETTC) hace público el informe institucional «El Leviatán Telemático y la Sombra del Ciudadano: Identidad Digital, Centralización de la Gobernanza Pública e Indefensión en la España de 2026». El documento analiza en profundidad la versión 12 del proyecto de Real Decreto (de 29 de septiembre de 2026) por el que se regula el ecosistema de la Cartera Europea de Identidad Digital (EUDI Wallet) en España, en transposición operativa del Reglamento (UE) 2024/1183 (eIDAS 2).
Las 4 alertas críticas del dictamen del COETTC
- Hurto del debate público: El Gobierno ha tramitado por vía de urgencia una reforma estructural de la identidad civil, omitiendo la consulta previa y reduciendo la audiencia pública a tan solo 7 días hábiles.
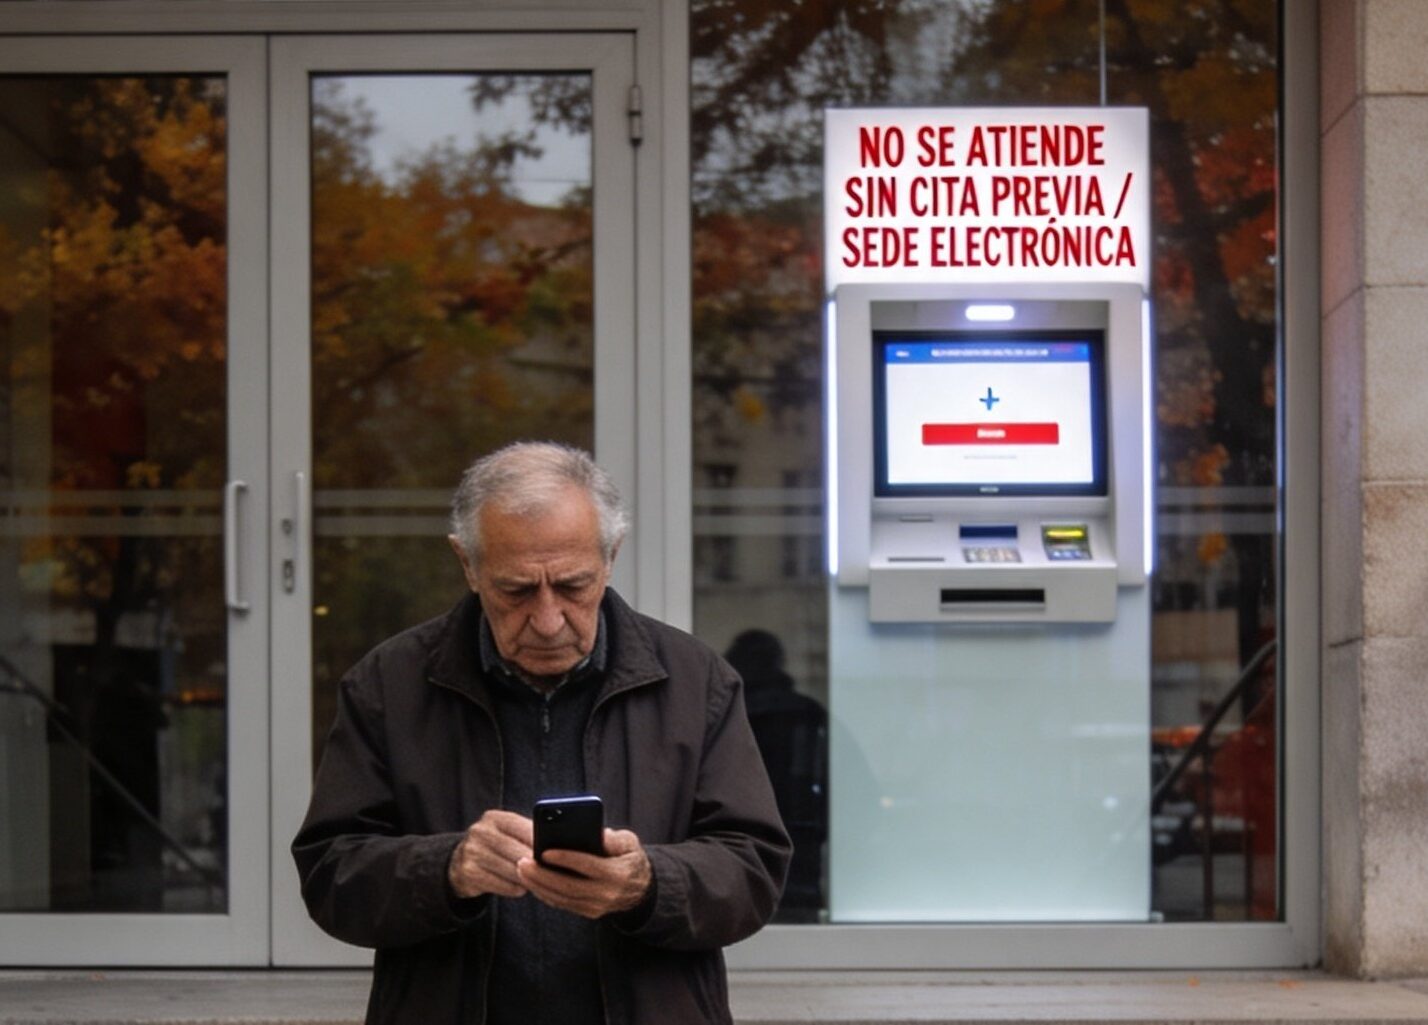
- Espejismo de la voluntariedad: Se impone de facto un ecosistema digital excluyente a una población donde casi el 50 % carece de competencias digitales plenas, mientras se mantiene el muro ilegal de la cita previa obligatoria en las oficinas físicas.
- Absorción centralista: Ayuntamientos, comunidades autónomas, universidades y colegios profesionales pierden la soberanía sobre sus registros y pasan a depender de la autorización previa y supervisión continua del Ministerio para la Transformación Digital.
- Riesgo de «muerte civil digital»: La firma y la capacidad de obrar dejan de ser facultades intrínsecas para convertirse en una concesión en línea revocable en tiempo real desde los servidores de la AEAD y la DGOSDCA.
1. Siete días hábiles sin consulta previa: una anomalía democrática
La primera denuncia del informe del COETTC apunta al método elegido por el Ministerio para la Transformación Digital y de la Función Pública para alumbrar esta norma. Pese a que el Reglamento europeo eIDAS 2 fue aprobado en abril de 2024, el Consejo de Ministros autorizó el pasado 29 de septiembre de 2026 la tramitación administrativa urgente del Real Decreto.
¿El resultado? Se ha suprimido por completo el trámite de consulta pública previa y se ha comprimido la audiencia pública al mínimo resquicio legal: apenas 7 días hábiles (menos de la mitad del plazo ordinario). Para el COETTC, despachar en una semana una norma que redefine la identidad civil, la fe pública administrativa y la firma electrónica del país entero no responde a una emergencia sobrevenida, sino a la voluntad de evitar que los alcaldes, presidentes autonómicos, colegios profesionales y ciudadanos comprendan la magnitud de la arquitectura que se les impone antes de que sea un hecho consumado.
.
«No estamos ante la simple sustitución de un impreso de papel por una pantalla: estamos ante una mutación silenciosa del Estado de Derecho que altera de raíz la relación jurídica entre el ciudadano y el poder público sin aviso previo ni formación.»
2. El espejismo de la voluntariedad y el laberinto de la cita previa
Sobre el papel del Boletín Oficial, el proyecto de Real Decreto y su Memoria de Análisis de Impacto Normativo presentan la Cartera Europea de Identidad Digital como una herramienta estrictamente voluntaria que ahorrará costes y desplazamientos. Sin embargo, el análisis desde la ingeniería telemática y la práctica administrativa revela que esa voluntariedad es un espejismo normativo.
El nuevo ecosistema empuja inexorablemente al ciudadano hacia la obligatoriedad digital de facto:
- Aceptación forzosa en sectores vitales: El marco eIDAS 2 y el proyecto de Real Decreto extienden el ecosistema no solo a todos los servicios públicos en línea, sino a medianas y grandes empresas de sectores críticos (banca, energía, agua, salud, transporte, telecomunicaciones, educación) y grandes plataformas digitales.
- Obligatoriedad electrónica por decreto: El artículo 11.3 del proyecto impone a todas las personas físicas la obligación de relacionarse exclusivamente por medios electrónicos en cualquier actuación relativa al Registro nacional de partes usuarias, presumiendo iuris et de iure su capacidad técnica.
- El muro físico de la cita previa: Cuando el ciudadano —en un país donde cerca de la mitad de la población sufre brecha digital o falta de competencias criptográficas— intenta escapar del laberinto telemático acudiendo a una oficina pública, se topa con la barrera ilegal de la cita previa obligatoria. Como acreditan los estudios empíricos de la OCU y de la fundación CIVIO recogidos en el informe, en 1 de cada 3 intentos es imposible conseguir cita, las esperas oscilan entre 14 y más de 40 días, y en numerosos casos obligan a desplazamientos de hasta 200 kilómetros para trámites de pura subsistencia como gestionar una pensión o acceder al padrón.
3. Un panóptico administrativo: pérdida de autonomía de Ayuntamientos, CC. AA. y Colegios Profesionales
El dictamen del COETTC lanza una advertencia directa a los cargos electos e institucionales —alcaldes, presidentes autonómicos y provinciales, rectores y decanos— sobre la absorción centralista de la gobernanza pública que esconde el articulado del Real Decreto.
Bajo la apariencia de una norma meramente técnica y organizativa amparada en las competencias estatales sobre procedimiento administrativo común (art. 149.1.18.ª CE), telecomunicaciones (149.1.21.ª CE) y seguridad pública (149.1.29.ª CE), el texto subordina a todas las administraciones territoriales y corporaciones de derecho público a cuatro nodos del Ejecutivo central:
- Monopolio del Catálogo de fuentes auténticas (Art. 13): La Dirección General del Dato del Ministerio asume en exclusiva el Catálogo nacional de fuentes auténticas e impone la «normalización semántica» de los atributos, relegando a comunidades autónomas y ayuntamientos a una mera colaboración subordinada y omitiendo a las corporaciones de derecho público (como los colegios profesionales que lideraron los estándares europeos DC4EU).
- Intervención previa para emitir credenciales (Disposición Adicional 2.ª): Ningún ayuntamiento, comunidad autónoma, universidad o colegio profesional podrá expedir por sí mismo atributos digitales (padrón, licencias, títulos, habilitación colegial) hacia la cartera de sus ciudadanos sin someterse antes a un rígido procedimiento de verificación y autorización previa resuelto por una dirección general del Ministerio (la DGOSDCA), sumado a auditorías de laboratorios acreditados por ENAC y certificación del Centro Criptológico Nacional (CCN).
- Sometimiento al Registro de la AEAD (Arts. 11 y 12): Toda administración o entidad que necesite verificar atributos de la cartera para prestar un servicio público pasa a ser tratada como una «parte usuaria» (relying party) obligada a inscribirse en el Registro nacional gobernado en exclusiva por la Agencia Estatal de Administración Digital (AEAD), cuyas reglas de suspensión y cancelación se fijarán por simple Orden ministerial (art. 11.8).
- Monopolio de representación en Bruselas y apertura privada (DD. AA. 1.ª y 3.ª): Se reserva la representación ordinaria ante el Grupo de Cooperación europeo exclusivamente a la AEAD y la DGOSDCA, mientras se abre la puerta a que prestadores privados cualificados asuman declaraciones electrónicas de atributos, desplazando progresivamente la fe pública administrativa y corporativa.
4. El interruptor central y la «muerte civil digital»
Desde la óptica de la arquitectura de sistemas y las garantías constitucionales, el punto más alarmante que destapa el informe del COETTC reside en el engranaje de los artículos 7, 8, 11 y 12 del Real Decreto.
Tradicionalmente, cuando un ciudadano alcanza la mayoría de edad, cuando un ingeniero obtiene su habilitación colegial o cuando un alcalde toma posesión de su bastón de mando, su capacidad de obrar y de firmar le pertenece de forma intrínseca. Con el nuevo diseño centralizado de la Cartera Digital y la firma remota, cada acto de identificación o de rúbrica pasa a depender de una validación y autorización en línea en tiempo real.
.
«Si para firmar un proyecto de telecomunicaciones, interponer un recurso o dictar un decreto municipal se necesita que el servidor ministerial valide la operación en ese preciso segundo, la libertad jurídica se convierte en una concesión precaria.»
.
El artículo 7.2.a) contempla la suspensión o revocación de la cartera por la AEAD, y el artículo 12.4 ordena de forma implacable que los proveedores autorizados «revocarán sin dilación los certificados de acceso y de registro de parte usuaria cuando la inscripción de esta en el Registro sea suspendida o cancelada», operando mediante interfaces de consulta automatizada en tiempo real (art. 11.6).
En la práctica, una orden administrativa de suspensión registral, un fallo en el cruce con las bases de datos policiales o una revocación algorítmica basta para desconectar instantáneamente a un ciudadano, a un profesional facultado o a una administración entera, provocándole una auténtica «muerte civil digital» sin necesidad de sentencia judicial previa.
5. La guillotina de los 10 días frente a los 6 meses del Estado
El informe del COETTC conecta este nuevo ecosistema con la trampa procesal de las notificaciones electrónicas de la Ley 39/2015 (LPACAP), ilustrando la profunda asimetría temporal entre el ciudadano y el poder público:
| Parámetro Temporal / Operativo | Carga Impuesta al Ciudadano / Entidades | Privilegio Reservado a la Administración |
| Debate normativo del RD | 7 días hábiles de audiencia pública por vía de urgencia (sin consulta previa). | Más de 2 años desde la aprobación de eIDAS 2 (abril 2024 a septiembre 2026). |
| Plazo de reacción / Tramitación | 10 días naturales e improrrogables para abrir una notificación electrónica antes de que se dé por rechazada (art. 43.2 LPACAP). | 6 meses (180 días) que se reserva la DGOSDCA solo para tramitar la información de la cartera ya certificada (art. 10.2 RD). |
| Cómputo de festivos | El plazo del ciudadano expira en el 10.º día aunque sea domingo o festivo. | Si el ciudadano presenta un escrito en festivo, se posterga al primer día hábil siguiente (art. 31.2.b LPACAP). |
| Incumplimiento del aviso | Si el ciudadano no entra al buzón en 10 días porque no recibió aviso, pierde su derecho y continúa el embargo o sanción. | Si la Administración incumple su obligación legal de enviar el correo/SMS de aviso, la notificación sigue siendo «plenamente válida» (art. 41.6 LPACAP). |
.
Frente a este rigorismo mecánico, el COETTC recuerda la rebelión garantista de la jurisprudencia (con hitos como las STC 84/2022 y 147/2022 del Tribunal Constitucional, la sentencia de la Audiencia Nacional de septiembre de 2026 y la STS de 12 de junio de 2026 del Tribunal Supremo), que ha tenido que intervenir para anular sanciones y apremios dictados a espaldas del ciudadano, distinguiendo entre validez formal y eficacia material y exigiendo por primera vez la transparencia algorítmica y la auditoría pericial del código fuente de los sistemas administrativos.
Las 5 peticiones del COETTC
Ante la gravedad de las conclusiones técnicas y jurídicas expuestas, el Col·legi Oficial d’Enginyers Tècnics de Telecomunicació de Catalunya emplaza al Gobierno, a los grupos parlamentarios y a todos los representantes locales, autonómicos, académicos y colegiales a exigir cinco garantías inmediatas:
- Paralización de la tramitación de urgencia y apertura de un debate público real: Sustituir el trámite exprés de 7 días hábiles por un proceso participativo con ayuntamientos, comunidades autónomas, universidades, colegios profesionales y asociaciones de consumidores.
- Prohibición de aplicar la administración telemática sin formación previa ni consentimiento informado: Desplegar campañas masivas de capacitación digital, prohibir regímenes electrónicos excluyentes para quienes carezcan de medios o competencias, y erradicar de inmediato la cita previa obligatoria en todas las oficinas públicas.
- Blindaje de la libertad de firma y prohibición de la «muerte civil digital»: Garantizar por diseño técnico y normativo que ninguna autoridad gubernativa (ni la AEAD ni la DGOSDCA) pueda suspender o revocar de forma automatizada la identidad digital o los certificados de un ciudadano, profesional o administración sin resolución judicial firme o procedimiento contradictorio con plenas garantías.
- Restitución de la gobernanza descentralizada: Modificar el artículo 13 y las Disposiciones Adicionales Segunda y Tercera del proyecto de Real Decreto para reconocer de pleno derecho la soberanía de los registros municipales, autonómicos y colegiales como fuentes auténticas, sin tutela ministerial previa.
- Reforma de los artículos 41.6 y 43.2 de la Ley 39/2015 y auditoría del código fuente: Derogar la validez de las notificaciones electrónicas cuando la Administración omita el aviso previo auditado, sustituir los 10 días naturales por plazos razonables en días hábiles, eliminar la ficción de rechazo automático en procedimientos de oficio y garantizar por ley el acceso pericial al código fuente de toda la administración algorítmica.